Artikel · Catatan Pena
Bagikan ke:
Ringkasan
Jawaban singkat: Keamanan data dalam pemakaian AI oleh humas bergantung pada tiga pagar tertulis: klasifikasi data yang dilarang masuk ke tools AI publik, alur persetujuan sebelum konten terbit, dan pencatatan penggunaan. Penakita menyebutnya Kerangka Tiga Pagar untuk humas AI keamanan data. Mengganti tools tidak menyelesaikan risikonya. Yang menyelesaikannya adalah aturan yang ditulis sebelum kebocoran terjadi.
Ada tiga kelas data yang tidak boleh dimasukkan humas ke tools AI publik: data pribadi stakeholder, informasi korporat yang belum dipublikasikan, dan hasil intelijen komunikasi. Dasar perlindungan ketiga kelas ini berbeda, tetapi risikonya sama. Begitu data terkirim, data itu berada di luar kendali organisasi, dan humas tidak bisa menariknya kembali.
Tim komunikasi sering mencampur ketiganya. Karena itu, pembedaannya perlu ditulis tegas.
Kelas ketiga justru paling berbahaya, sebab ia menggabungkan data pribadi dengan penilaian strategis organisasi tentang orang-orang tersebut. Bayangkan sebuah daftar stakeholder yang memuat label "kritis" atau "berpengaruh" terunggah ke chatbot publik. Kerugiannya ganda: data pribadi keluar, dan cara organisasi membaca publiknya ikut terbuka.
Kebocoran data lewat AI di tim humas terus terjadi karena pemakaiannya tumbuh dari kebiasaan masing-masing individu, tanpa kebijakan bersama. Setiap staf menentukan sendiri batasnya. Tesis kami: akar masalahnya bukan kelemahan tools, melainkan tidak adanya pagar tertulis yang menjawab tiga pertanyaan sederhana, yaitu apa yang boleh, apa yang tidak, dan siapa yang memutuskan.
Tiga mekanisme berikut adalah tesis Penakita yang kami tarik dari pengamatan di banyak rapat komunikasi, bukan temuan riset statistik.
Mekanisme pertama adalah tekanan kecepatan. Saat isu memanas dan rilis harus keluar dalam hitungan jam, staf memotong jalan dengan menempelkan kronologi internal ke chatbot agar kalimatnya cepat rapi.
Mekanisme kedua adalah anggapan "hanya merapikan kalimat". Orang merasa tidak sedang membagikan data karena tujuannya sekadar penyuntingan, padahal yang terkirim tetap isi dokumennya.
Mekanisme ketiga adalah kekosongan aturan. Tanpa kebijakan, staf yang berhati-hati dan staf yang ceroboh sama-sama tidak salah secara formal.
Kasus Samsung pada 2023 memperlihatkan pola ini. Bloomberg melaporkan bahwa Samsung Electronics melarang staf memakai tools AI generatif seperti ChatGPT setelah menemukan staf mengunggah kode sensitif ke platform tersebut. Perusahaan khawatir data yang terkirim tersimpan di server eksternal dan sulit ditarik atau dihapus. Yahoo Finance mencatat aturan barunya melarang AI generatif di perangkat dan jaringan perusahaan. Kasus itu terjadi di tim engineering, tetapi humas memegang bahan yang tak kalah sensitif: kronologi krisis, draf jawaban ke media, dan peta tokoh kritis. Pelajarannya, larangan di sana baru dibuat setelah kebocoran terjadi, padahal daftar data terlarang bisa disusun jauh sebelumnya.
Organisasi yang merespons kebocoran dengan melarang tools sedang mengobati gejala, karena kebiasaan tanpa pagar akan pindah ke tools berikutnya.
Kerangka Tiga Pagar: batas data, alur persetujuan, dan pencatatan penggunaan sebagai syarat minimal humas memakai AI.
Kerangka Tiga Pagar menjadi tesis kami untuk menjawab pertanyaan yang paling sering diajukan divisi komunikasi, yaitu apa isi minimal kebijakan AI. Kami sengaja memakai ulang nama dari artikel Penakita sebelumnya, "Social Listening UU PDP: Tiga Pagar". Logikanya sama: data apa pun yang diolah tim komunikasi perlu batas yang jelas, jejak, dan penanggung jawab.
Kerangka ini juga menyambung ke tesis besar kami. Jarak antara potensi dan dampak komunikasi sering merupakan masalah distribusi, dan AI mempercepat distribusi narasi. Pagar memastikan kecepatan itu tidak dibayar dengan bocornya data.
| Aspek | Pemakaian AI tanpa pagar | Pemakaian AI berpagar |
|---|---|---|
| Batas data | Staf menilai sendiri apa yang aman | Tiga kelas data terlarang tertulis dan disosialisasikan |
| Persetujuan | Draf AI masuk ke alur biasa dan tidak bisa dibedakan | Konten berbantuan AI diberi penanda dan melewati cek fakta serta cek data sensitif |
| Pencatatan | Tidak ada jejak tools, waktu, dan jenis tugas | Log sederhana: tools, tugas, kelas data, penyetuju |
| Saat insiden | Organisasi tidak tahu apa yang sudah terkirim | Organisasi dapat menelusuri dengan cepat |
| Posisi di depan regulator | Sulit menunjukkan itikad baik | Ada bukti tata kelola yang terdokumentasi |
Kebijakan AI untuk divisi komunikasi cukup dua sampai tiga halaman. Isinya daftar tools yang diizinkan, tiga kelas data terlarang beserta contohnya, alur persetujuan, format log, dan nama orang yang menjadi rujukan saat staf ragu.
Kerangka ini punya batas. Tim komunikasi berisi dua atau tiga orang yang hanya memakai AI untuk mencari ide judul dari bahan publik akan merasa alur persetujuan berlapis terlalu berat, lalu mengabaikannya. Dalam situasi itu, pagar pertama sudah memadai. Kebijakan yang terlalu berat untuk dijalankan lebih berbahaya daripada kebijakan sederhana, karena ia menciptakan rasa aman palsu.
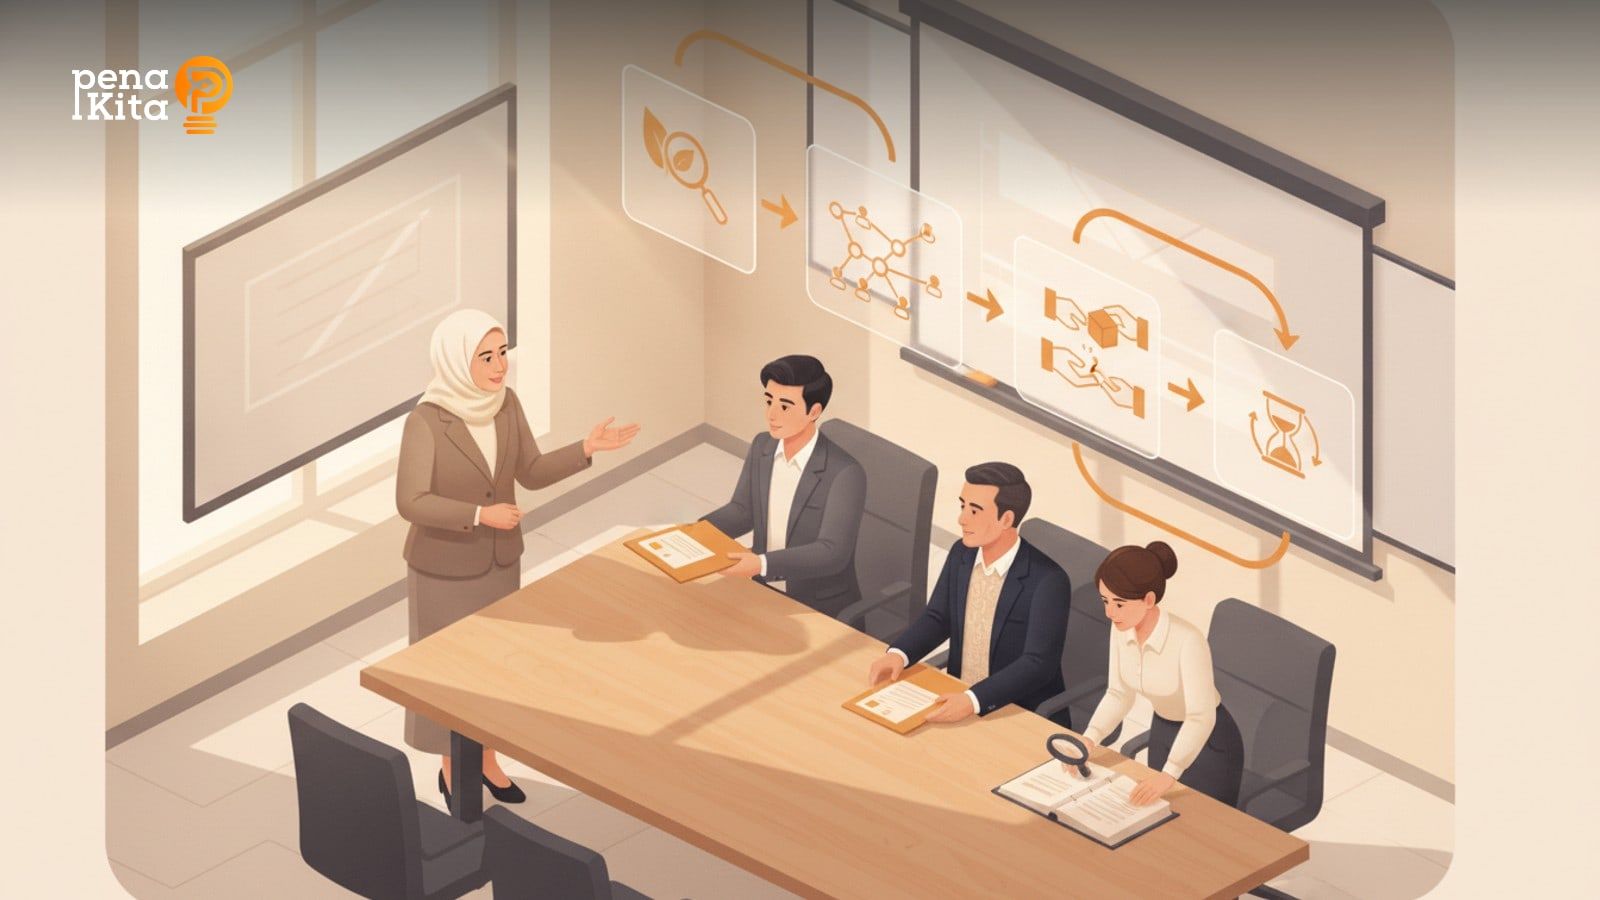
Alur persetujuan konten berbantuan AI tidak perlu dibangun dari nol. Tim cukup menambahkan dua titik cek pada alur rilis yang sudah ada, yaitu cek fakta dan klaim serta cek data sensitif. Persetujuan akhir tetap berada pada pemilik narasi. Bagi PR perusahaan, prinsipnya sederhana: penyetuju harus tahu bila AI ikut menulis draf.
Bayangkan sebuah isu operasional memanas pukul sembilan malam, dan rilis harus terbit sebelum media pagi naik cetak.
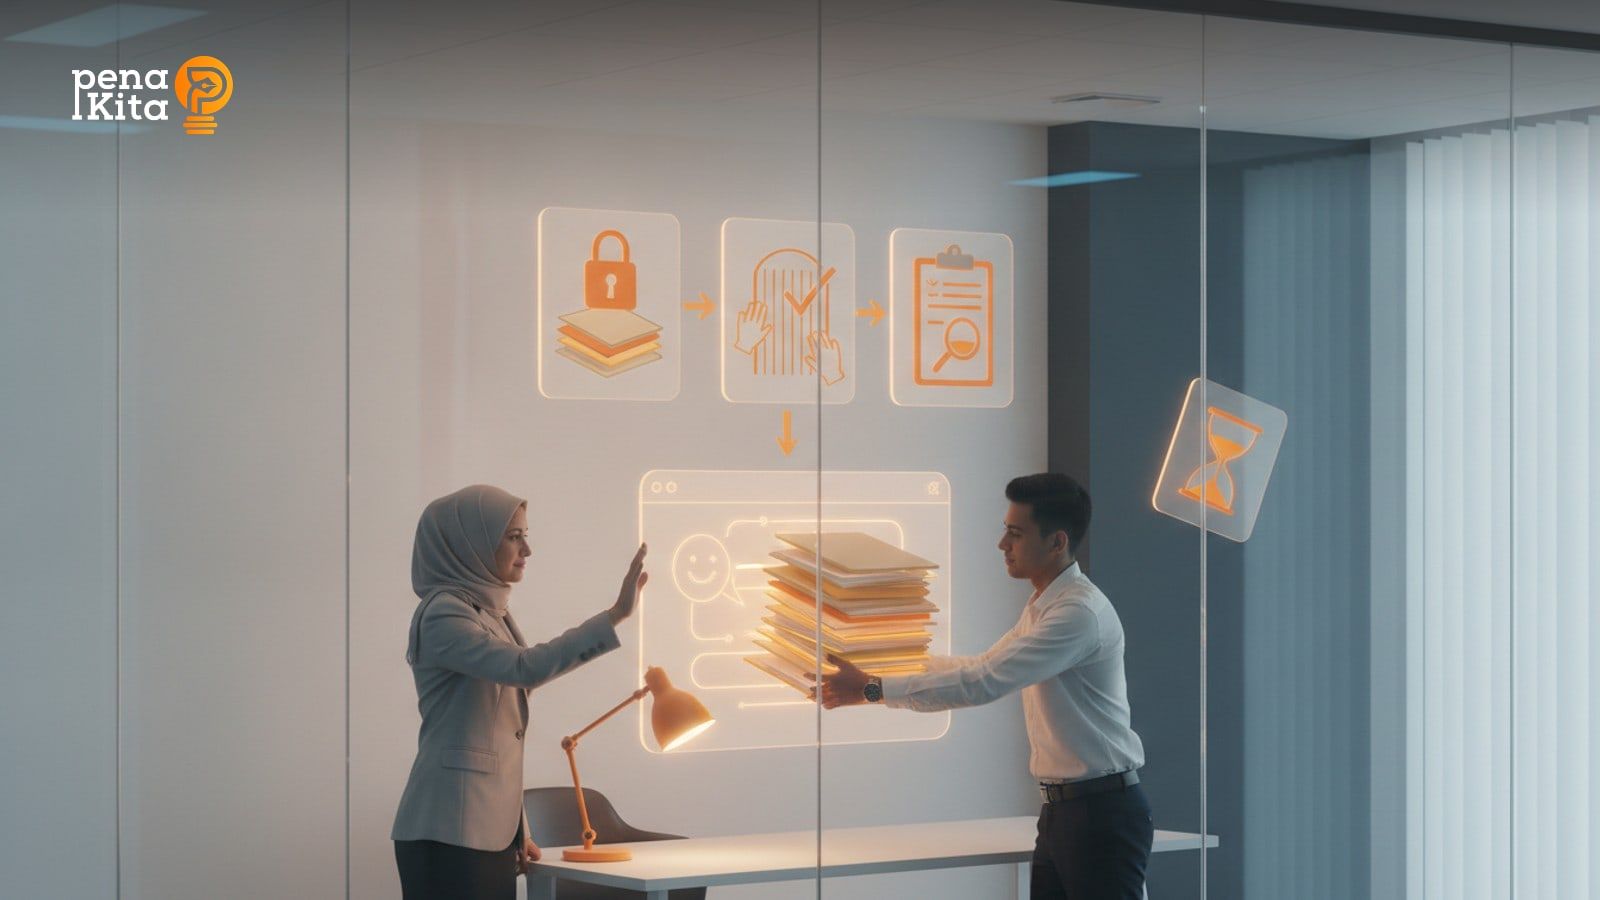
Staf menyusun draf dengan bantuan AI hanya dari fakta yang memang akan diumumkan, lalu memberi tanda "dibantu AI" di dokumen kerja. Draf kemudian berpindah ke rekan yang memeriksa setiap klaim, karena AI generatif bisa menghasilkan kalimat meyakinkan yang tidak berdasar. Di tahap yang sama, rekan itu memastikan tidak ada nama warga, angka internal, atau label stakeholder yang terbawa.
Draf lalu sampai ke Head of Corporate Communication atau Sekretaris Perusahaan untuk disetujui. Rilis terbit, dan pemakaian AI malam itu tercatat di log dalam satu baris.
Celah yang paling sering bolong ada di langkah pertama. Tanpa penanda, penyetuju membaca draf AI seolah ditulis staf yang memahami konteks isu, sehingga pengecekan klaim menjadi longgar. Penanda "dibantu AI" bukan formalitas, melainkan sinyal bagi penyetuju untuk mengubah cara membaca draf. Penanda ini cukup ada di dokumen internal dan tidak harus muncul di konten publik.
UU PDP bersinggungan dengan pemakaian AI generatif di humas terutama lewat kelas data pertama, yaitu data pribadi stakeholder. Kami memandang pengiriman data pribadi ke tools AI publik berpotensi dikategorikan sebagai pemrosesan data pribadi oleh pihak lain. Tafsir hukum persisnya perlu ditetapkan legal dan DPO organisasi Anda, dan log penggunaan AI menjadi bahan awalnya.
Kerangka regulasinya terus bergerak. Kompas.id memberitakan bahwa peraturan pelaksana UU PDP sudah mulai beredar. Radarbandung, dalam tulisan Juni 2026, mencatat bahwa empat tahun setelah UU PDP disahkan, lembaga pengawasnya belum juga hadir.
Kondisi ini mudah dibaca sebagai alasan untuk menunda. Kami membacanya sebaliknya: masa ketika pengawas belum bekerja adalah waktu termurah untuk merapikan praktik internal.
Kami sengaja tidak merinci pasal dan sanksi di sini. Humas tidak perlu menjadi ahli hukum data pribadi, tetapi humas wajib menjadi pihak pertama yang tahu data apa yang sudah keluar lewat tools AI. Mulailah koordinasi dengan legal dan DPO dari log penggunaan AI, agar percakapan berangkat dari fakta, bukan dugaan.
Dalam 6–12 bulan ke depan, kami memperkirakan tata kelola data dalam pemakaian AI oleh humas bergeser dari praktik sukarela menjadi hal yang ditanyakan auditor dan regulator. Katadata memberitakan bahwa Komdigi menyatakan Perpres lembaga pengawas PDP sudah masuk tahap final. Pada September 2026, Bisnis.com melaporkan pembentukan Badan PDP dipercepat, sementara implementasi UU PDP dinilai belum efektif.
Kedua sinyal itu menunjukkan jendela persiapan sedang menyempit. Begitu pengawas berfungsi, organisasi tanpa dokumentasi akan menyusun kebijakan dalam posisi defensif, sering kali setelah ada pertanyaan dari luar. Organisasi yang sudah berpagar cukup menunjukkan apa yang selama ini dijalankan.
Tiga langkah bisa diputuskan bulan ini.
Pertama, inventarisasi pemakaian AI di tim: siapa memakai tools apa, dan untuk tugas apa. Lakukan tanpa nada menghakimi agar jawabannya jujur.
Kedua, tetapkan dan sosialisasikan tiga kelas data terlarang.
Ketiga, pasang penanda dan dua titik cek di alur persetujuan yang sudah berjalan.
Kebijakan AI humas yang paling efektif bukan yang paling tebal, melainkan yang sudah berjalan sebelum ada yang menanyakannya.
Aman bila draf hanya memuat informasi yang memang akan dipublikasikan dan tidak berisi data pribadi. Draf yang memuat kronologi internal, angka yang belum diumumkan, atau nama pihak terkait sebaiknya tidak dimasukkan ke tools AI publik. Untuk materi seperti itu, pakai versi yang sudah disamarkan atau tools yang disetujui organisasi.
Divisi komunikasi sebaiknya memimpin penyusunan karena paling memahami alur kerja harian. Libatkan legal dan DPO untuk aspek data pribadi, serta tim TI untuk daftar tools yang diizinkan. Kebijakan yang hanya disusun tim TI biasanya terlalu teknis untuk dijalankan humas.
Tidak selalu. Yang wajib adalah penanda internal, agar penyetuju tahu draf dibantu AI dan memeriksa klaimnya lebih ketat. Pelabelan publik bergantung pada jenis konten dan kebijakan organisasi.
Mulailah dengan log sederhana berisi tanggal, tools, jenis tugas, kelas data yang terlibat, dan nama penyetuju. Spreadsheet bersama sudah cukup untuk tahap awal. Kuncinya ada pada konsistensi pengisian, bukan kecanggihan sistem.
Langkah pertama di atas, yaitu inventarisasi pemakaian AI di tim, juga menjadi titik awal audit tata kelola komunikasi kami. Bila Anda ingin melihat di mana pagar data tim Anda masih terbuka, tim Penakita terbuka untuk berdiskusi.